
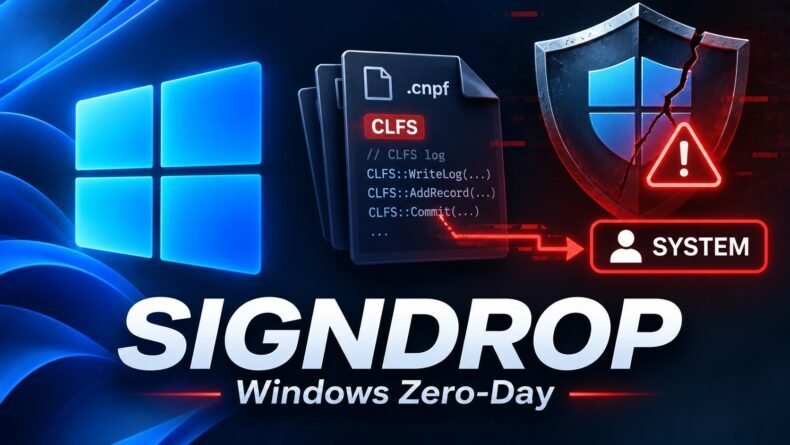
Uma falha no Windows chamada SignDrop pode dar acesso total ao sistema a um invasor que já tenha acesso a uma conta de usuário comum.
O ataque usa um mecanismo de segurança criado pela Microsoft em outubro de 2025 para impedir esse tipo de aumento de privilégios.
O pesquisador de segurança Abdelhamid Naceri, conhecido como Nightmare Eclipse ou MSNightmare, publicou uma demonstração do ataque no GitHub em 10 de novembro de 2026.
O código explora o driver do Common Log File System (CLFS), responsável por registros de atividades de aplicativos e serviços do Windows.
Como a falha SignDrop usa o CLFS e o Microsoft Defender
Em outubro de 2025, a Microsoft adicionou uma proteção à autenticação do CLFS para corrigir problemas de segurança antigos.
Esse mecanismo usa códigos de autenticação criptográfica para conferir se os arquivos de registro foram alterados antes de processar seu conteúdo.
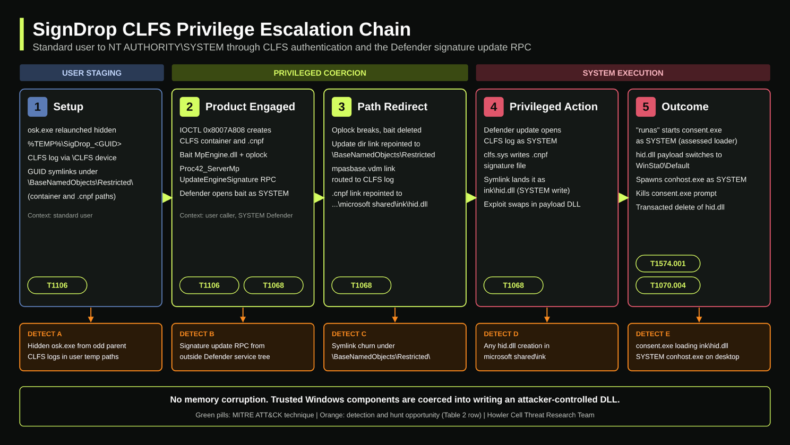
Naceri descobriu que esse processo de autenticação pode ser manipulado para criar arquivos com privilégios elevados. O problema está na forma como o driver clfs.sys cria os arquivos de autenticação com a extensão .cnpf.
No ataque, o invasor prepara um arquivo de registro modificado e faz um processo do Windows com privilégios elevados, como o Microsoft Defender, abrir esse arquivo.
Durante essa interação, o CLFS pode criar um arquivo de autenticação com privilégios SYSTEM, o nível de acesso usado por serviços do próprio Windows.
Ao mesmo tempo, o arquivo mantém permissões de acesso herdadas do arquivo controlado pelo invasor. Com outras manipulações, uma conta comum pode conseguir esse nível de controle sobre o sistema.
Segundo Naceri, a técnica também pode contornar a proteção contra alterações de antivírus e de ferramentas EDR, usadas para detectar e responder a ameaças.
Isso ocorre porque as operações com os arquivos parecem partir de processos legítimos de segurança encontrados no próprio sistema operacional.
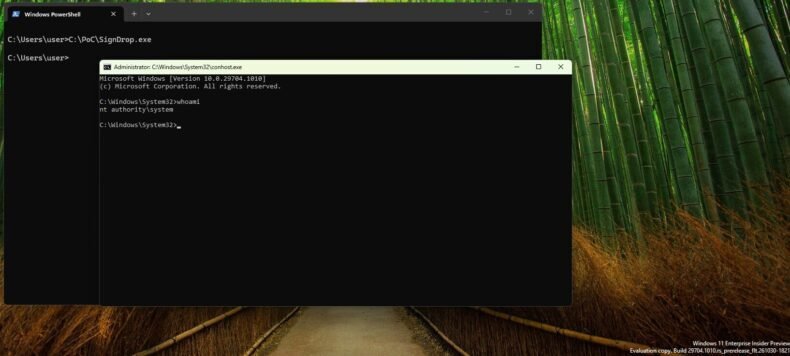
Pesquisadores independentes da empresa de segurança Cyderes reproduziram o ataque e abriram um terminal de comandos com privilégios SYSTEM. O teste confirmou o funcionamento da técnica em determinadas condições.
Quais versões do Windows foram testadas
Naceri testou a SignDrop no Windows 11 26H2, no Windows 11 26H2 Experimental e no Windows Server 2025 Experimental. Ele calcula que cerca de 80% das instalações do Windows possam estar vulneráveis.
Esse percentual ainda não foi verificado. Pesquisadores independentes também identificaram limitações de compatibilidade e casos em que o ataque não funciona de forma consistente.
Uma consulta à configuração de autenticação do CLFS no Registro do Windows ajuda a identificar se o mecanismo afetado está ativo:
"HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode"
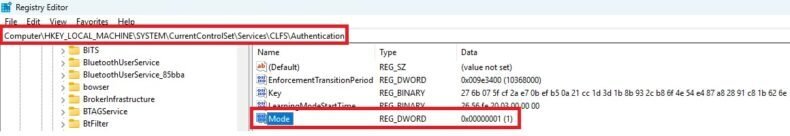
Segundo a documentação da Microsoft, o valor 0 corresponde ao modo de aplicação da proteção, enquanto o valor 1 indica o modo de aprendizado.
Nos dois casos, o mecanismo está ativo e a configuração pode estar vulnerável à SignDrop. Só esse dado, porém, não basta para concluir que o ataque terá sucesso.
Desativar a autenticação do CLFS não é uma solução recomendada. Isso pode deixar o computador exposto a falhas antigas de corrupção de memória.
Microsoft investiga a falha
A Microsoft confirmou que recebeu informações sobre a SignDrop e investiga o problema. Em uma declaração à SecurityWeek, a empresa disse que o Microsoft Defender consegue detectar e bloquear tentativas de exploração.
Também informou que não encontrou indícios de uso da falha em ataques reais. Até a divulgação dessas informações, a SignDrop ainda não tinha um identificador oficial CVE nem uma atualização específica de correção.
A orientação é continuar instalando as atualizações de segurança do Windows e do Defender enquanto não sejam publicadas novas instruções da Microsoft.
Comentários
Participe da discussão Compartilhe sua opinião ou tire uma dúvida.